Seules 10 à 15 % des entreprises protègent leurs sauvegardes, devenues la première cible des attaquants. La règle 3-2-1, une copie immuable hors site et un test de restauration chronométré évitent la mauvaise surprise.
Fin septembre et début octobre, plusieurs publications spécialisées ont relancé la même alerte : la plupart des entreprises sauvegardent leurs données, mais peu de ces copies résisteraient à une attaque. Pour la sauvegarde des données d’entreprise, d’une boutique en ligne ou des serveurs d’une agence, la menace a changé de cible. Les attaquants s’en prennent désormais aux copies avant tout le reste.
Pourquoi la sauvegarde des données d’entreprise lâche le jour J
Seules 10 à 15 % des entreprises activent les protections de base de leurs sauvegardes, comme la double authentification ou l’Object Lock, un verrou qui interdit de modifier un fichier pendant une durée fixée. Le chiffre vient des audits de Wasabi Technologies, fournisseur de stockage cloud. Eric Peters, son directeur pour l’Europe du Sud, l’a cité dans un entretien publié le 6 octobre. Selon lui, les attaquants corrompent d’abord les copies, puis chiffrent la production. Avec les agents IA, « on accélère le temps d’attaque ».
Une confusion tenace aggrave le problème. La redondance d’un datacenter double l’électricité et le réseau, mais une suppression, une base corrompue ou un chiffrement se recopient aussitôt partout. La continuité d’activité suppose des copies séparées et souvent un second site, car l’infrastructure ne couvre ni l’erreur humaine, ni l’incendie, ni la dépendance à un seul opérateur. Quant au snapshot de l’hébergeur, il est le plus souvent stocké sur la même plateforme que le serveur. Il ne vaut pas copie hors site.
En 2022, Enterprise Storage Forum estimait déjà qu’une entreprise sur cinq n’avait aucun plan de reprise d’activité.
Règle 3-2-1 et test de restauration, le minimum pour un site
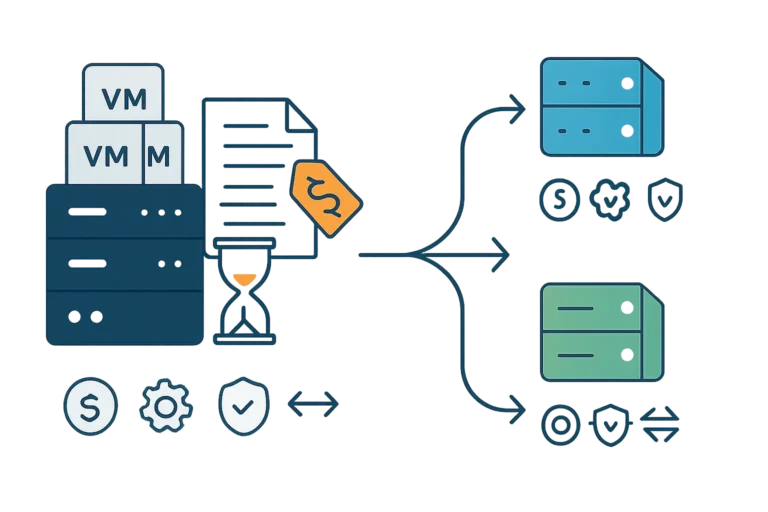
Prenons une boutique PrestaShop hébergée chez un infogéreur. La règle de sauvegarde 3-2-1 impose trois copies, sur deux supports différents, dont une hors site : la production, une sauvegarde chez l’hébergeur et une troisième chez un autre fournisseur. Chacune embarque la base de données (commandes, clients), les médias, les thèmes et modules, sans oublier la configuration du serveur. Eric Peters, chez Wasabi, y ajoute une copie immuable et déconnectée, « inviolable jusqu’à son expiration ».
Deux chiffres, à fixer par écrit, règlent le rythme des sauvegardes. Le RPO mesure la quantité de données que l’entreprise accepte de perdre, le RTO la durée d’interruption tolérée. Avec une seule sauvegarde nocturne, une boutique accepte de perdre jusqu’à 24 heures de commandes.
Reste la seule preuve qui compte, le test de restauration, que Cybermalveillance.gouv.fr recommande explicitement. Il consiste à restaurer la copie hors site sur une préproduction, à chronométrer l’opération, puis à vérifier que la dernière commande apparaît, que les images s’affichent et que le back-office répond. Les durées réservent souvent des surprises. Chez l’industriel du bois allemand Ladenburger Holzwerke, les sauvegardes nocturnes des bases SQL prenaient plusieurs heures ; une refonte du stockage les a ramenées à 90 minutes.
Nous conseillons un test par trimestre au minimum. Dans un contrat d’infogérance, relisez la clause sauvegarde point par point. Qui, du client, de l’agence ou de l’hébergeur, détient la copie hors site ? Combien de jours de rétention sont prévus ? Qui lance le test, et à quel rythme ? Des « sauvegardes quotidiennes » sans compte rendu de restauration ne prouvent rien.